WRÓĆ DO AI & Automatyzacja

Agenci AI dla Firm – Wdrożenie Agentów AI w Procesach Biznesowych

Agent AI, który nie tylko odpowiada, ale wykonuje zadania: aktualizuje CRM, przygotowuje oferty, obsługuje pocztę i dokumenty. Z kontrolą uprawnień i zatwierdzaniem przez człowieka.

Autor: Paweł Wiszniewski · Aktualizacja:

W skrócie

Agent AI, który nie tylko odpowiada, ale wykonuje zadania: aktualizuje CRM, przygotowuje oferty, obsługuje pocztę i dokumenty. Z kontrolą uprawnień i zatwierdzaniem przez człowieka.

  • ›Agent wykonuje całe zadania, nie pojedyncze kroki
  • ›Bezpieczny dostęp do systemów przez MCP i tool calling z zasadą najmniejszych uprawnień
  • ›Human-in-the-loop dla decyzji wrażliwych: płatności, umowy czy komunikacja z kluczowymi klientami czekają na zatwierdzenie człowieka jednym kliknięciem.

Cena: od 9 100 zł

SZCZEGÓŁY USŁUGI

Agent AI to system oparty na modelu językowym, który samodzielnie planuje i wykonuje wieloetapowe zadania, korzystając z Twoich narzędzi — CRM, ERP, poczty, kalendarza, baz danych i dokumentów. W odróżnieniu od chatbota nie kończy na odpowiedzi: sprawdza dane, podejmuje decyzję w ustalonych granicach i wykonuje akcję, a w sprawach wrażliwych prosi człowieka o akceptację. Projektuję i wdrażam agentów AI dla firm na sprawdzonych wzorcach: tool calling i MCP (Model Context Protocol) do bezpiecznego dostępu do systemów, LangGraph lub n8n do orkiestracji, pamięć i RAG na wiedzy firmy, a do tego ewaluacje, logi wszystkich działań i limity uprawnień. Typowe zastosowania: przygotowanie ofert i odpowiedzi na zapytania, obsługa skrzynki i dokumentów, kwalifikacja leadów z aktualizacją CRM, analiza danych i raporty oraz research rynku.

› INVESTMENT:

od 9 100 zł
const module = new ExecutionProtocol();

// Initializing agenci-ai-dla-firm...
› Loading dependencies... OK
› Establishing connection... OK
› Ready for deployment... AWAITING_COMMAND

Paweł Wiszniewski · moje podejście

Co robię inaczej

Agentów AI buduję produkcyjnie, nie tylko w prezentacjach: GiftFinder to autonomiczny system agentowy, który wygenerował ponad 11 000 stron docelowych na hybrydowej architekturze modeli, a w demo AI Operations Agent pokazuję agenta obsługującego zgłoszenia z tekstu, obrazu i głosu. Z tych projektów wynika moja zasada: agent dostaje tylko te narzędzia i uprawnienia, których potrzebuje, każda jego akcja jest logowana, a decyzje nieodwracalne zatwierdza człowiek. Autonomię zwiększam stopniowo, gdy dane pokażą, że agent się nie myli.

Case study: GiftFinder AI Platform

Moje zdanie i przykład z rynku

Moje zdanie

Moim zdaniem największym ryzykiem agentów AI nie jest to, że będą głupie, tylko to, że dostaną za dużo uprawnień. Agent bez ograniczeń to stażysta z kluczami do serwerowni.

Z rynku

W lipcu 2025 r. agent AI w Replit podczas eksperymentu założyciela SaaStr usunął produkcyjną bazę danych z rekordami ponad tysiąca firm, mimo polecenia, by nie wprowadzać zmian bez zgody. Anthropic, opisując lekcje z dziesiątek wdrożeń, radzi zaczynać od najprostszego rozwiązania i dodawać autonomię dopiero wtedy, gdy jest potrzebna. Stąd moje zasady: minimalne uprawnienia, akceptacja człowieka i oddzielone środowiska.

Źródła: eWeek: agent AI Replit usunął produkcyjną bazę danych (2025) · Anthropic: Building effective agents

Dla kogo jest ta usługa

  • Firmy z powtarzalnymi procesami, które wymagają zajrzenia do kilku systemów naraz.
  • Działy sprzedaży przygotowujące oferty na podstawie zapytań, cenników i historii klienta.
  • Zespoły obsługujące skrzynki mailowe, dokumenty i zgłoszenia, które trzeba przeczytać i zaklasyfikować.
  • Firmy, które przetestowały ChatGPT i chcą, żeby AI wykonywało pracę, a nie tylko podpowiadało.

Co dokładnie dostajesz

  • Mapę procesu z punktami decyzji i miejscami, w których człowiek zatwierdza działania.
  • Agenta z narzędziami (API, MCP) o ograniczonych uprawnieniach.
  • Orkiestrację w LangGraph lub n8n z pamięcią i dostępem do wiedzy firmy.
  • Dziennik działań, ewaluacje jakości i testy odporności na prompt injection.
  • Stopniowe wdrożenie: tryb sugestii, potem rosnąca autonomia.

Jak mierzę efekty

  • Odsetek zadań wykonanych przez agenta bez poprawek.
  • Czas realizacji procesu przed i po wdrożeniu.
  • Liczba eskalacji do człowieka i ich powody.
  • Koszt modelu w przeliczeniu na jedno zadanie.

Dlaczego warto?

Agent wykonuje całe zadania, nie pojedyncze kroki — od odczytania zapytania klienta przez sprawdzenie danych w CRM i ERP po przygotowanie gotowej oferty do akceptacji.

Bezpieczny dostęp do systemów przez MCP i tool calling z zasadą najmniejszych uprawnień — agent widzi i zmienia tylko to, na co mu pozwolisz.

Human-in-the-loop dla decyzji wrażliwych: płatności, umowy czy komunikacja z kluczowymi klientami czekają na zatwierdzenie człowieka jednym kliknięciem.

Pełny dziennik działań i ewaluacje jakości — każda decyzja agenta jest zapisana, a jakość mierzona na zestawie testowym przed i po wdrożeniu.

Działa na modelach OpenAI, Anthropic, Google lub otwartych wagach — dobieram model do zadania i kosztu, bez uzależnienia od jednego dostawcy.

Jak to działa?

1

Wybór procesu i definicja sukcesu

Wybieramy proces o najwyższym ROI, rozpisuję go krok po kroku i ustalamy mierzalny cel: czas obsługi, liczbę zadań bez udziału człowieka i odsetek błędów.

2

Architektura agenta i uprawnień

Projektuję narzędzia, do których agent ma dostęp (API, MCP), granice decyzyjne, punkty akceptacji przez człowieka i scenariusze awaryjne.

3

Budowa, integracje i testy

Buduję agenta, podłączam systemy na środowisku testowym i sprawdzam go na kilkudziesięciu realnych przypadkach, w tym brzegowych i próbach prompt injection.

4

Wdrożenie, monitoring i rozwój

Uruchamiam agenta stopniowo — najpierw w trybie sugestii, potem z rosnącą autonomią — z dashboardem jakości, kosztów i dziennikiem działań.

Agent AI vs chatbot AI vs klasyczna automatyzacja

KryteriumAgent AIChatbot AIKlasyczna automatyzacja (RPA, Zapier)
Co robiPlanuje i wykonuje wieloetapowe zadaniaOdpowiada na pytania w rozmowieWykonuje sztywny, z góry zaprogramowany scenariusz
Dane wejścioweNieustrukturyzowane: maile, PDF-y, notatkiPytania użytkownikaUstrukturyzowane pola i formularze
Dostęp do systemówNarzędzia, API i MCP z kontrolą uprawnieńZwykle tylko baza wiedzyIntegracje zdefiniowane krok po kroku
Reakcja na wyjątkiRozumuje albo eskaluje do człowiekaPrzekazuje rozmowę konsultantowiZatrzymuje się z błędem
NadzórDziennik działań, ewaluacje, akceptacja człowiekaHistoria rozmówLogi wykonania
Najlepszy dlaZłożonych procesów na danych z wielu systemówObsługi pytań klientów 24/7Prostych, w pełni przewidywalnych przepływów

Najczęstsze błędy

  • Danie agentowi pełnego dostępu do systemów „żeby było szybciej”.
  • Brak dziennika działań — po błędzie nie wiadomo, co agent zrobił i dlaczego.
  • Uruchomienie od razu w pełnej autonomii zamiast trybu sugestii.
  • Budowa agenta tam, gdzie wystarczy zwykły workflow z jednym krokiem AI.

Kiedy ta usługa nie ma sensu

  • Proces da się w pełni opisać regułami — wystarczy klasyczna automatyzacja.
  • Błąd agenta byłby bardzo kosztowny, a nie ma możliwości akceptacji przez człowieka.
  • Systemy, z których agent miałby korzystać, nie mają API ani innego bezpiecznego dostępu.
/// PORADNIK

Wdrożenie agentów AI w firmie – jak projektuję, zabezpieczam i testuję agenta krok po kroku

Agent AI w firmie to nie sam model, tylko kilka warstw: narzędzia, uprawnienia, stan, punkty akceptacji, dziennik działań i testy. Poniżej pokazuję, z czego składa się produkcyjny agent, jak wygląda na przykładzie przygotowania ofert, jak projektuję narzędzia i MCP, jak oceniam ryzyko, jak testuję agenta przed startem i na czym go buduję. Kiedy agent w ogóle ma sens, a kiedy wystarczy workflow, opisałem w poradniku o automatyzacji AI.

Z czego składa się agent AI w firmie – anatomia produkcyjnego wdrożenia

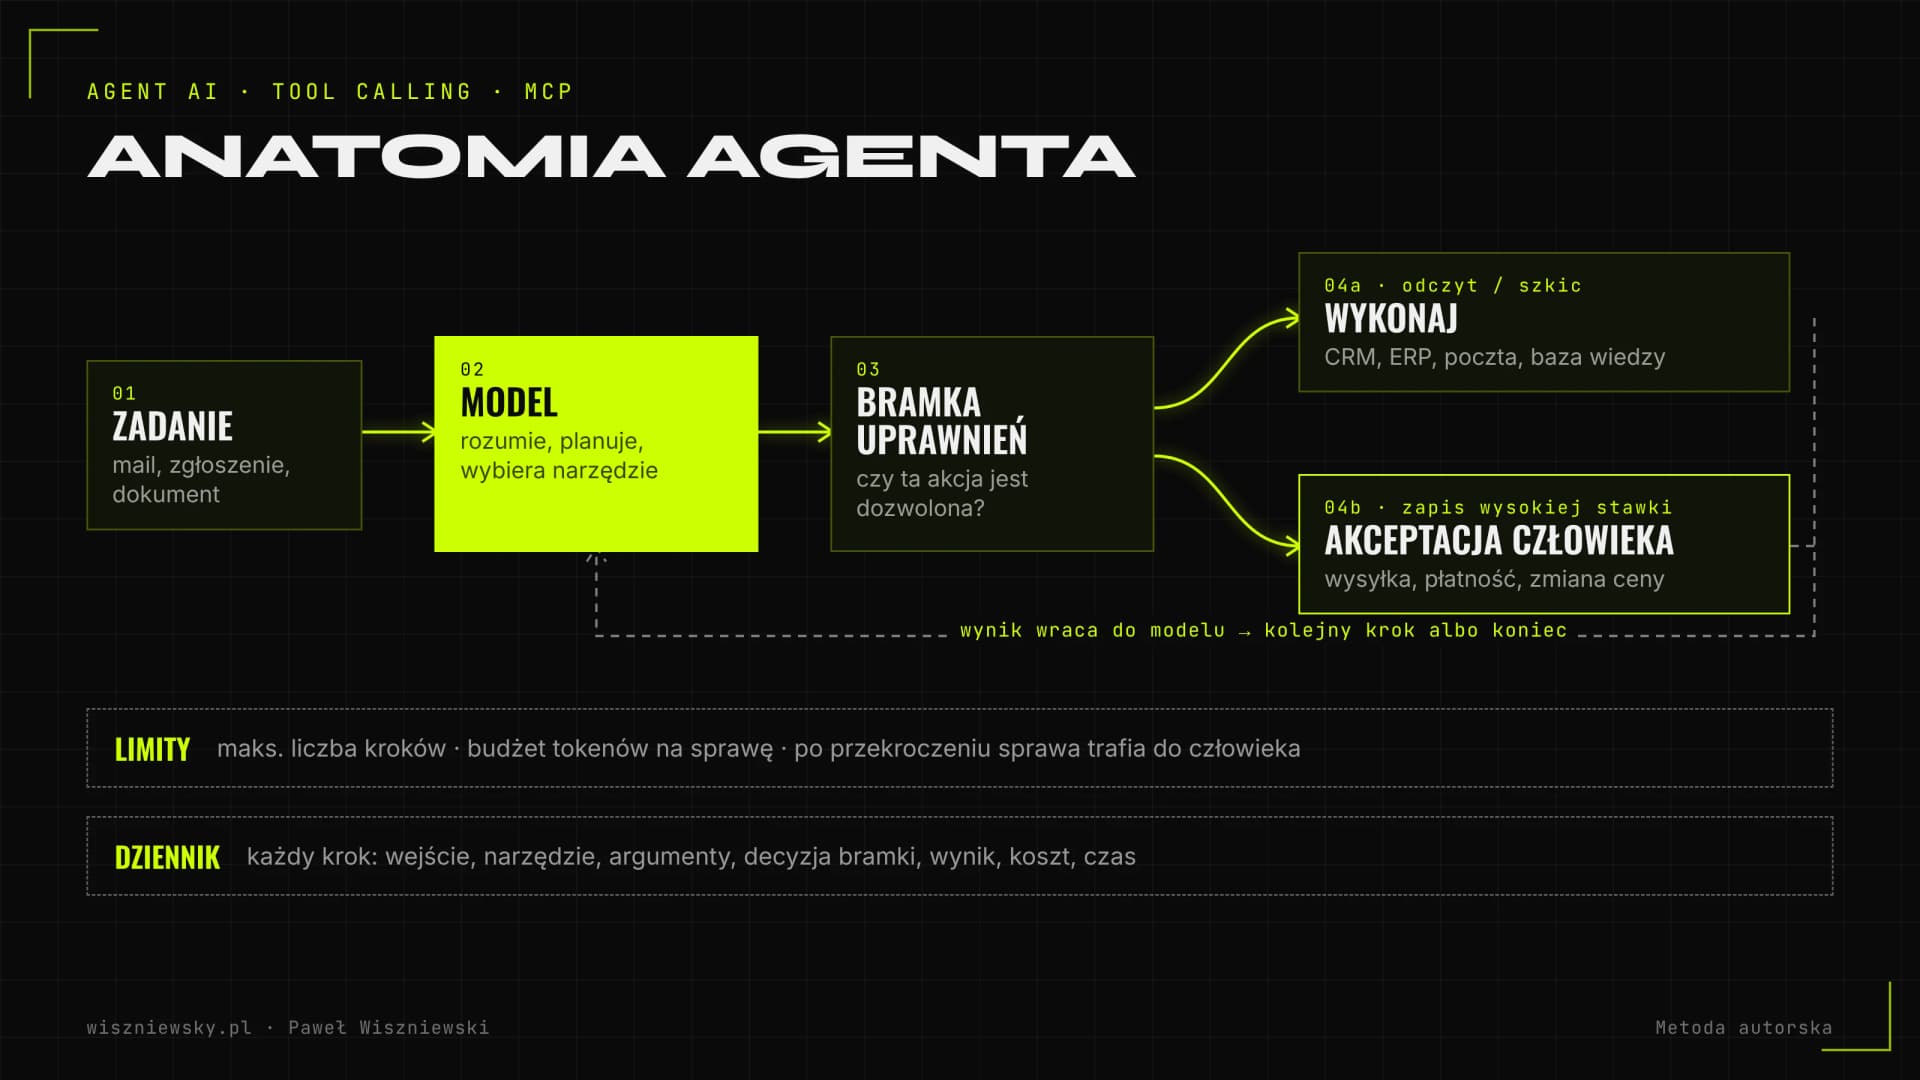
Produkcyjny agent AI to pętla modelu z narzędziami, otoczona warstwami kontroli: bramką uprawnień, punktami akceptacji człowieka, limitami i dziennikiem działań. Model odpowiada za rozumowanie, ale o tym, czy agent jest bezpieczny i przewidywalny, decyduje głównie to, co jest wokół niego.

Anatomia agenta AI: pętla model, wybór narzędzia, bramka uprawnień, wykonanie i wynik, z akceptacją człowieka dla akcji zapisu, limitami kroków i kosztu oraz dziennikiem każdego kroku.
Każda akcja agenta przechodzi przez bramkę uprawnień; zapisy w systemach o wysokiej stawce czekają na akceptację człowieka.
WarstwaCo robiJak ją realizuję
Model (lub kilka modeli)Rozumie zadanie, planuje, wybiera narzędziaMocniejszy model do decyzji, tańszy do prostych kroków; możliwość zmiany dostawcy bez przepisywania agenta
InstrukcjeCel, granice, ton, zasady eskalacjiWersjonowany prompt systemowy z opisem procesu i przykładami trudnych przypadków
NarzędziaOdczyt i zapis w systemach firmyFunkcje (tool calling) lub serwery MCP z wąskim zakresem i walidacją argumentów
Bramka uprawnieńSprawdza, czy dana akcja jest dozwolonaOsobne konto agenta, lista dozwolonych akcji, progi kwot i odbiorców
Stan i pamięćCo agent już zrobił w danej sprawieZapis stanu po każdym kroku, żeby sprawa mogła wrócić po akceptacji lub awarii
WiedzaCenniki, procedury, historia klientaRAG lub zapytania do baz z uprawnieniami użytkownika
Akceptacja człowiekaZatwierdza akcje o wysokiej stawceJeden klik w Slacku, Teams lub mailu z pełnym kontekstem
LimityChronią przed pętlą i kosztemMaksymalna liczba kroków, budżet tokenów na zadanie, limity dzienne
Dziennik i tracingPozwala odtworzyć każdą decyzjęZapis wejścia, wywołań narzędzi, argumentów, wyników, kosztu i czasu

Ta tabela jest też listą pytań do każdego wykonawcy. Jeśli w ofercie nie ma bramki uprawnień, limitów i dziennika, to dostajesz prototyp, a nie agenta gotowego do pracy na danych firmy. Jak działa sama pętla agenta, tłumaczę prostym językiem we wpisie agenci AI – czym są i jak działają.

Przykład: agent przygotowujący oferty – jak wygląda krok po kroku

Agent ofertowy to dobry przykład, bo łączy wszystko, co trudne: nieustrukturyzowany mail od klienta, kilka systemów, decyzje cenowe i komunikację na zewnątrz. Poniżej typowy przebieg, który projektuję, z zaznaczeniem, gdzie agent tylko czyta, gdzie zapisuje i gdzie decyduje człowiek.

  1. Odczyt zapytania (tylko odczyt). Agent czyta maila i załączniki, wyciąga produkty, ilości, termin i dane firmy do ustrukturyzowanego formatu. Treść maila traktuje jako dane, nie jako polecenia.
  2. Identyfikacja klienta (odczyt CRM). Sprawdza, czy firma jest w CRM, jaka jest historia zamówień, warunki płatności i przypisany handlowiec.
  3. Dostępność i ceny (odczyt ERP i cennika). Sprawdza stany, terminy dostaw i cenę z uwzględnieniem rabatów przypisanych do klienta.
  4. Pytania wyjaśniające (szkic). Jeśli brakuje danych, np. wymiaru albo ilości, przygotowuje szkic pytania do klienta zamiast zgadywać.
  5. Szkic oferty (zapis w trybie roboczym). Tworzy ofertę w CRM jako szkic, z uzasadnieniem każdej pozycji i źródłem ceny.
  6. Akceptacja (człowiek). Handlowiec dostaje powiadomienie z podsumowaniem, różnicami względem standardowego cennika i flagami ryzyka, np. rabat ponad próg albo nietypowy termin.
  7. Wysyłka (po akceptacji). Dopiero zatwierdzona oferta jest wysyłana, a agent zapisuje w CRM aktywność i termin przypomnienia.

Agent nie ma tu prawa samodzielnie wysłać maila do klienta ani zmienić ceny w cenniku. Te ograniczenia nie wynikają z nieufności do modelu, tylko z prostego rachunku: koszt jednej błędnej oferty wysłanej do klienta jest wyższy niż koszt jednego kliknięcia handlowca. Architekturę automatyzacji ofert opisałem szerzej we wpisie jak skrócić czas przygotowania oferty, a integracje z systemami w tekstach o AI w CRM i AI w ERP.

Projektowanie narzędzi agenta – tool calling i MCP w praktyce

Jakość agenta w dużej mierze zależy od jakości jego narzędzi: ich liczby, nazw, opisów i tego, co zwracają. Anthropic we wpisie o pisaniu narzędzi dla agentów (wrzesień 2025) radzi nie opakowywać bezrefleksyjnie każdego endpointu API, tylko budować mniej narzędzi, dopasowanych do realnych zadań, bo więcej narzędzi nie oznacza lepszych wyników.

Zasady, które stosuję przy każdym narzędziu

  • Osobne narzędzia do odczytu i zapisu. „Pobierz klienta” i „utwórz szkic oferty” to dwa narzędzia z różnymi uprawnieniami, a nie jedno ogólne „operuj na CRM”.
  • Zapis jako szkic, nie jako wynik końcowy. Tam, gdzie system na to pozwala, agent tworzy wersję roboczą, a publikację lub wysyłkę wykonuje człowiek albo osobny, kontrolowany krok.
  • Walidacja argumentów schematem. Każde wywołanie przechodzi przez JSON Schema i reguły biznesowe: dozwolone wartości, zakresy kwot, format NIP, istniejący identyfikator klienta.
  • Idempotencja. Akcje zapisu mają klucz idempotencji, żeby ponowienie po błędzie sieci nie utworzyło dwóch faktur.
  • Zrozumiałe błędy. Zamiast kodu 500 narzędzie zwraca komunikat, co poszło nie tak i co agent może zrobić. Anthropic zaleca takie komunikaty, bo model lepiej się z nimi koryguje.
  • Oszczędne wyniki. Narzędzie zwraca pola potrzebne do decyzji, z paginacją i filtrami, a nie całą odpowiedź API, która zjada kontekst.
  • Jednoznaczne nazwy i opisy. Parametr `customer_id` zamiast `user`, opis narzędzia napisany tak, jakby tłumaczyć je nowemu pracownikowi.

Szczegóły techniczne, w tym obsługę błędów i ponowień, opisałem we wpisie o tool calling w produkcji.

MCP – kiedy go używam, a kiedy nie

MCP (Model Context Protocol) to otwarty standard podłączania modeli do narzędzi i danych. W grudniu 2025 r. Anthropic przekazał go fundacji Agentic AI Foundation działającej w ramach Linux Foundation i podał, że istnieje ponad 10 000 aktywnych publicznych serwerów MCP. Dla firmy oznacza to, że raz zbudowany serwer MCP do CRM może obsłużyć zarówno agenta, jak i asystentów, z których korzystają pracownicy.

SytuacjaCo wybieram
Jeden agent, kilka wąskich operacji w jednym systemieBezpośrednie funkcje (tool calling) w kodzie agenta
Ten sam system ma być dostępny dla kilku agentów i asystentówWłasny serwer MCP z kontrolą uprawnień
Gotowy serwer MCP od dostawcy systemuUżywam po przeglądzie: jakie narzędzia udostępnia, jakie zakresy uprawnień, kto go utrzymuje
Serwer MCP z nieznanego źródła lub z ogólnodostępnego kataloguNie podłączam do danych produkcyjnych bez przeglądu kodu i izolacji

Specyfikacja MCP w dokumencie o dobrych praktykach bezpieczeństwa zabrania przekazywania dalej tokenów, które nie zostały wydane dla danego serwera (token passthrough), i zaleca minimalny początkowy zakres uprawnień z rozszerzaniem dopiero wtedy, gdy jest potrzebne. Opisuje też ryzyko lokalnych serwerów, które działają z uprawnieniami użytkownika. W praktyce wdrażam to tak: osobne konto techniczne agenta, zakresy tylko do potrzebnych operacji i serwery uruchamiane w izolowanym środowisku. Więcej o samym protokole piszę we wpisie o MCP.

Model zagrożeń agenta AI – zabójcze trio i reguła dwóch

Agent jest najbardziej narażony na atak, gdy jednocześnie czyta niezaufane treści, ma dostęp do danych wrażliwych i może wykonywać akcje lub komunikować się na zewnątrz. Przed budową każdego agenta sprawdzam, które z tych trzech cech posiada, i projektuję tak, żeby w jednej sesji nie miał wszystkich naraz bez nadzoru człowieka.

To podejście ma dwa znane źródła. Simon Willison w czerwcu 2025 r. nazwał połączenie dostępu do prywatnych danych, kontaktu z niezaufaną treścią i możliwości komunikacji na zewnątrz „zabójczym trio” (lethal trifecta). Meta w październiku 2025 r. opisała „regułę dwóch” (Agents Rule of Two): agent w jednej sesji powinien mieć najwyżej dwie z trzech cech: przetwarzanie niezaufanych danych, dostęp do systemów wrażliwych lub prywatnych danych oraz zmianę stanu albo komunikację na zewnątrz. Jeśli potrzebne są wszystkie trzy, potrzebny jest nadzór człowieka.

AgentNiezaufane wejścieDane wrażliweAkcje na zewnątrzJak to rozwiązuję
Agent ofertowy czytający maile klientówTak (mail)Tak (CRM, ceny)Tak (wysyłka)Wysyłka tylko po akceptacji człowieka; agent tworzy szkic
Agent raportowy na danych wewnętrznychNieTakNie (tylko raport dla zespołu)Pełna automatyzacja dopuszczalna, z dziennikiem i limitami
Agent researchu w internecieTak (strony WWW)NieNieBrak dostępu do systemów firmy; wynik trafia do człowieka
Agent obsługi skrzynki z prawem odpowiedziTakTakTakOdpowiedzi automatyczne tylko z zatwierdzonych szablonów, reszta do akceptacji

W grudniu 2025 r. OWASP opublikował osobną listę zagrożeń dla aplikacji agentowych (Top 10 for Agentic Applications 2026), obok znanej listy dla aplikacji LLM, którą omawiam w poradniku o automatyzacji AI. Na liście agentowej są m.in. przejęcie celu agenta, niewłaściwe użycie narzędzi, nadużycie tożsamości i uprawnień oraz zatrucie pamięci i kontekstu. Każde z nich sprawdzam w testach przed startem. Praktyczne techniki izolacji i uprawnień opisałem we wpisie o bezpieczeństwie agentów AI.

Jeden agent czy system wieloagentowy – jak wybieram

Domyślnie buduję jednego agenta z dobrze dobranymi narzędziami, a system wieloagentowy tylko wtedy, gdy zadanie da się podzielić na niezależne, równoległe części. Więcej agentów to więcej tokenów, więcej miejsc na błąd i trudniejsze debugowanie.

Dobrze to widać w danych Anthropic z czerwca 2025 r. o ich systemie do researchu. System wieloagentowy (model prowadzący i podagenci) wypadł o 90,2% lepiej od pojedynczego agenta w wewnętrznej ewaluacji zadań researchowych, ale agenci zużywali około 4 razy więcej tokenów niż zwykła rozmowa, a systemy wieloagentowe około 15 razy więcej. Autorzy wskazują, że taka architektura opłaca się w zadaniach o wartości uzasadniającej koszt i dających się zrównoleglić.

KryteriumJeden agentSystem wieloagentowy
Struktura zadaniaKroki zależą od siebie, jedna sprawa narazNiezależne podzadania, które można robić równolegle
PrzykładOferta, obsługa skrzynki, aktualizacja CRMSzeroki research wielu źródeł, analiza wielu dokumentów naraz
Koszt modeluNiższyWielokrotnie wyższy
DebugowanieJeden ślad decyzjiWiele śladów i komunikacja między agentami
Mój wybór domyślnyTakTylko gdy zysk z równoległości jest wyraźny

Kiedy podział na kilku agentów ma sens i jak go zaprojektować, opisałem we wpisie o systemach wieloagentowych, a przykład agenta researchowego w tekście o Deep Research z AI.

Jak testuję agenta przed startem – wynik, trajektoria i powtarzalność

Agenta testuję na zestawie realnych spraw, oceniając trzy rzeczy: czy wynik jest poprawny, czy droga do niego była właściwa (narzędzia, argumenty, kolejność) i czy agent zachowuje się tak samo przy powtórzeniach. Sam poprawny wynik nie wystarczy, bo agent mógł do niego dojść przez akcję, której nie powinien wykonać.

Dlaczego powtarzalność jest osobną metryką

Autorzy benchmarku τ-bench (Sierra, 2024) zaproponowali metrykę pass^k: odsetek zadań, które agent rozwiązuje poprawnie we wszystkich k próbach. W ich testach agenci oparci na ówczesnych czołowych modelach rozwiązywali poniżej 50% zadań, a pass^8 w domenie sklepu wynosił poniżej 25%. Modele od tamtej pory się poprawiły, ale wniosek pozostaje: agent, który rozwiązuje zadanie „czasem”, nie nadaje się do pracy bez nadzoru. Dlatego każdą sprawę z zestawu testowego uruchamiam kilka razy.

Z czego składa się zestaw testowy

  • Typowe sprawy z historii firmy, z prawidłowym wynikiem opisanym przez osobę, która je dziś obsługuje.
  • Przypadki brzegowe – brakujące dane, sprzeczne informacje, nietypowe prośby, sprawy na granicy uprawnień.
  • Sprawy, w których agent powinien odmówić lub eskalować – żeby sprawdzić, czy umie się zatrzymać.
  • Próby ataku – instrukcje ukryte w mailach, załącznikach i dokumentach, próby wyciągnięcia danych innego klienta.
MetrykaCo mierzyJak oceniam
Poprawność wynikuCzy szkic, decyzja lub zapis są prawidłowePorównanie z wzorcem; oceny ręczne i LLM-as-a-judge z próbką weryfikowaną przez człowieka
Poprawność trajektoriiCzy agent użył właściwych narzędzi z właściwymi argumentamiAnaliza śladu wywołań; zakazane akcje liczone osobno
Powtarzalność (pass^k)Czy wynik jest stabilny przy wielu próbachKażda sprawa uruchomiona kilka razy
Trafność eskalacjiCzy agent pyta człowieka wtedy, kiedy powinienSprawy oznaczone jako „musi eskalować” i „nie musi”
Odporność na prompt injectionCzy ukryte instrukcje zmieniają zachowanieOdsetek prób, które doprowadziły do niedozwolonej akcji (cel: zero)
Koszt i czas na sprawęCzy agent mieści się w budżecieTokeny, liczba kroków i czas z dziennika

Wyniki tych testów decydują o tym, od jakiego poziomu autonomii agent startuje i kiedy może przejść na kolejny. Poziomy autonomii i zasady akceptacji opisałem w poradniku o automatyzacji AI, a metodę ewaluacji we wpisach o ewaluacji LLM i testach aplikacji AI.

n8n, LangGraph czy SDK dostawcy modelu – na czym buduję agenta

Technologię dobieram do tego, jak złożony jest stan sprawy i jak ważne jest wznawianie po przerwie. Prosty agent z kilkoma narzędziami dobrze działa w n8n, a agent prowadzący wieloetapowe sprawy z akceptacją człowieka w środku procesu lepiej sprawdza się w LangGraph lub we własnym kodzie.

Kryteriumn8n (węzeł agenta AI)LangGraphSDK dostawcy modelu lub własny kod
Szybkość budowyNajszybsza, gotowe integracjeŚredniaZależy od zakresu
Kontrola przepływu i stanuOgraniczonaPełna: graf stanów, punkty kontrolnePełna
Przerwanie na akceptację i wznowienieMożliwe przez osobne workflowWbudowane wzorce przerwania i wznowieniaDo zaprojektowania
Testy i wersjonowanieSłabsze, workflow w interfejsieKod w repozytorium, testy w CIKod w repozytorium, testy w CI
Zależność od dostawcy modeluNiskaNiskaWyższa przy SDK jednego dostawcy
Kiedy wybieramProste agenty obok istniejących automatyzacji n8nWieloetapowe sprawy, akceptacje, długie procesyGdy potrzebna jest funkcja specyficzna dla jednego dostawcy lub pełna kontrola

Niezależnie od wyboru trzymam logikę biznesową (uprawnienia, walidację, limity) poza promptem, w zwykłym kodzie lub konfiguracji. Dzięki temu zmiana modelu albo frameworka nie zmienia zasad bezpieczeństwa. Jeśli system nie ma API, czasem pomaga automatyzacja interfejsu (computer use), ale traktuję ją jako ostateczność, co wyjaśniam we wpisie o computer use. Porównanie narzędzi do automatyzacji znajdziesz w tekście n8n vs Make vs Zapier, a budowę agenta w LangGraph opisałem w osobnym poradniku.

Dziennik działań, tracing i koszt na zadanie – co działa po wdrożeniu

Każdy krok agenta zapisuję tak, żeby po tygodniu dało się odtworzyć, co zobaczył, co zdecydował, jakiego narzędzia użył i ile to kosztowało. Bez tego nie da się ani wyjaśnić reklamacji, ani bezpiecznie zwiększać autonomii.

Co zawiera wpis w dzienniku

  • Identyfikator sprawy i wersję agenta (prompt, model, narzędzia).
  • Wejście: co agent dostał i z jakiego kanału.
  • Każde wywołanie narzędzia z argumentami, wynikiem i decyzją bramki uprawnień.
  • Decyzje człowieka: kto zatwierdził, poprawił lub odrzucił i z jakiego powodu.
  • Tokeny, koszt, liczba kroków i czas.
  • Dane osobowe maskowane tam, gdzie nie są potrzebne do analizy.

Do tracingu stosuję konwencje OpenTelemetry dla generatywnej AI, które opisują standardowe atrybuty wywołań modeli i narzędzi. Dzięki temu dane z agenta trafiają do tych samych narzędzi monitoringu, z których korzysta zespół IT, a nie do osobnego, zamkniętego panelu.

Jak kontroluję koszt

Koszt agenta liczę na jedną sprawę, a nie na miesiąc: średnia liczba kroków razy tokeny na krok razy cena modelu. Ustawiam twardy limit kroków i budżet tokenów na sprawę, po którego przekroczeniu agent zatrzymuje się i przekazuje sprawę człowiekowi. To chroni przed pętlą, w której agent w kółko wywołuje to samo narzędzie. Dalsze dźwignie, takie jak cache promptów i tańszy model do prostych kroków, opisałem we wpisie o optymalizacji kosztów API modeli, a monitoring w tekście o monitoringu AI na produkcji.

Co przygotować przed wdrożeniem agenta i co dostajesz na koniec

Po stronie firmy potrzebne są trzy rzeczy: osoba, która zna proces i może ocenić wyniki agenta, dostęp do systemów przez API lub inny bezpieczny kanał oraz kilkadziesiąt historycznych spraw do zestawu testowego. Wdrożenie agenta dla jednego procesu zaczyna się od 9 100 zł.

Lista przed startem

  • Właściciel procesu z czasem na warsztat i cotygodniowy przegląd wyników w pierwszym miesiącu.
  • Spisane zasady procesu, także te nieformalne: progi rabatów, wyjątki, klienci obsługiwani inaczej.
  • Dostęp testowy do systemów (CRM, ERP, poczta) i możliwość utworzenia osobnego konta technicznego dla agenta.
  • Historyczne sprawy z prawidłowymi rozstrzygnięciami, łącznie z trudnymi przypadkami.
  • Decyzja o miejscu przetwarzania danych: chmura z umową powierzenia czy model uruchamiany lokalnie. Pomaga w tym wpis o RODO i AI.

Co przekazuję po wdrożeniu

ElementZawartość
Karta agentaCel, zakres, narzędzia, uprawnienia, limity, zasady eskalacji, wersja modelu
Mapa procesuKroki, punkty decyzji i miejsca akceptacji człowieka
Zestaw testowy i wynikiSprawy testowe, metryki przed startem, próby ataku i ich wynik
Instrukcja operacyjnaJak zatwierdzać, jak wstrzymać agenta, co robić przy błędzie, kogo powiadomić
Dostęp do dziennika i dashboarduJakość, eskalacje, koszt na sprawę, czas obsługi

Agent często korzysta z wiedzy firmy, więc w wielu projektach łączę go z wdrożeniem RAG. Jeśli proces da się opisać regułami, tańsza będzie automatyzacja procesów w n8n, a przy obsłudze klientów warto zacząć od chatbota AI. Przykład systemu agentowego w produkcji opisałem w case study GiftFinder.

Najczęstsze pytania

Czym agent AI różni się od chatbota?

Chatbot prowadzi rozmowę i odpowiada na pytania. Agent AI dodatkowo działa: korzysta z narzędzi i API, sprawdza dane w Twoich systemach, wykonuje wieloetapowe zadania i zapisuje wyniki — np. tworzy szkic oferty w CRM albo księguje dokument po weryfikacji.

Czy agent AI jest bezpieczny dla danych firmy?

Tak, jeśli jest dobrze zaprojektowany. Stosuję zasadę najmniejszych uprawnień, izolację środowiska, akceptację człowieka dla działań nieodwracalnych, filtrowanie danych osobowych i pełny dziennik działań. Dla wrażliwych danych proponuję modele w chmurze z umową powierzenia albo modele uruchamiane lokalnie.

Jakie procesy najlepiej nadają się do agentów AI?

Powtarzalne, wieloetapowe zadania na danych z kilku systemów: obsługa zapytań ofertowych, skrzynki mailowej i dokumentów, kwalifikacja leadów, przygotowanie raportów, research i porównania. Najmniej nadają się decyzje rzadkie, o wysokiej stawce i bez jasnych reguł.

Ile kosztuje wdrożenie agenta AI?

Wdrożenie agenta AI dla jednego procesu zaczyna się od 9 100 zł. Koszt utrzymania to głównie opłaty za model (zwykle od kilkudziesięciu do kilkuset złotych miesięcznie) i ewentualne wsparcie. Wycenę przygotowuję po krótkim warsztacie z mapowaniem procesu.

Jak długo trwa wdrożenie agenta AI?

Pierwszy agent dla jednego procesu to zwykle 4–6 tygodni: tydzień na mapowanie i projekt, 2–3 tygodnie na budowę i testy oraz 1–2 tygodnie pracy w trybie sugestii przed pełnym uruchomieniem.

Czy agent AI może działać w moich systemach bez API?

Czasem tak — przez automatyzację przeglądarki (computer use) lub import i eksport plików. To jednak rozwiązanie mniej stabilne niż API, więc stosuję je tylko tam, gdzie nie ma innej drogi, i z dodatkowymi zabezpieczeniami.

Na jakich modelach budujesz agentów?

Na modelach OpenAI, Anthropic, Google lub otwartych wagach. Dobieram model do zadania: do złożonego rozumowania inny niż do prostych, częstych kroków. Architektura pozwala zmienić model bez przepisywania agenta.

Kto odpowiada za błędy agenta?

Projektuję agenta tak, żeby błędy były wykrywalne i odwracalne: ograniczone uprawnienia, akceptacja człowieka dla ważnych decyzji i pełny dziennik działań. Zakres odpowiedzialności i nadzoru ustalamy w umowie i procedurze przed startem.

Masz projekt?

Przerwij
Ciszę

Zainicjuj protokół. Nawiąż połączenie. Zbudujmy coś głośnego.

> OCZEKIWANIE_NA_SYGNAŁ...